یک چارچوب حمله چند عاملهی هوش مصنوعی خودمختار تنها در عرض شش ساعت موفق شد هزاران اعتبار احراز هویت را در مقیاس وسیع دزد ببرد. این یافتن، که توسط گروه اطلاعات تهدید گوگل (GTIG) منتشر شده، نشاندهنده جهش خطرناک در نحوه بهرهبرداری جنایتکاران سایبری از قابلیتهای عاملهای (Agentic) مدلهای زبانی بزرگ است.
عصر جدید هکگیری: سریعتر از پاسخ بشر
جان هالتکوئیست، تحلیلگر ارشد GTIG، در گفتگو با The Hacker News هشدار میدهد: «اکنون باید فرض کنیم تمام عوامل تهدید به شکلی از هوش مصنوعی متوسل شدهاند. وقتی AI به صورت عاملهای به کار میرود، یک حریف مقیاسپذیر و سریعتر خلق میشود که مقابله با آن بهویژه چالشبرانگیز است.» جنایتکاران، همانگونه که در کمپین ششساعته اخیر مشاهده شد، به سمت حملات میروند که سرعت اجرا در آنها فراتر از توانایی تدافعکنندگان برای پاسخدهی است.
تیمپیسیپی (TeamPCP): معمار تهاجمات زنجیره تأمین
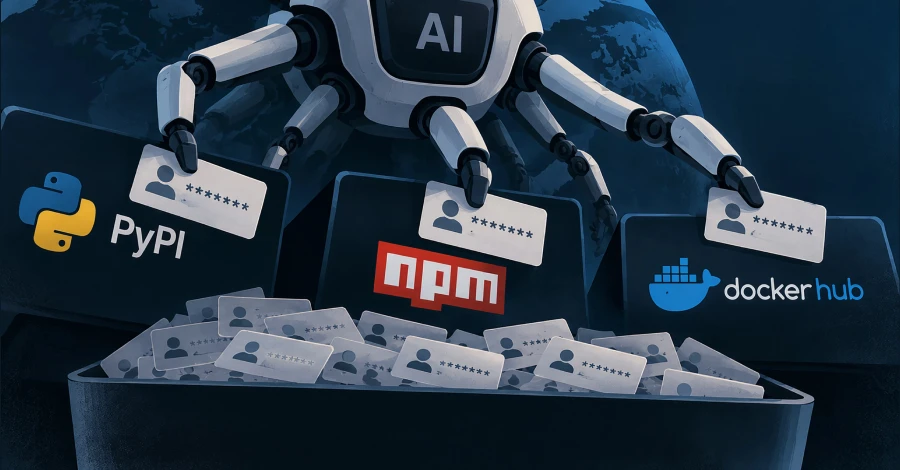
گروهی با انگیزه مالی به نام TeamPCP (شناسایی شده به عنوان Altered Spider و UNC6780) موتور اصلی این روند است. این گروه ماههاست که با تهاجم به مخازن عمومی PyPI، npm و Docker Hub، زنجیره تأمین نرمافزار را به سلاح تبدیل کرده است.
دو بدافزار اصلی در آرسنال این گروه نقش کلیدی ایفا میکنند:
- SANDCLOCK: نوشته شده به زبان Python برای محیط Kubernetes، قابلیت فرار از کانتینر (Container Escape) دارد و علاوه بر اعتبارهای ابری و توسعهدهنده، کیف پولهای ارز دیجیتال را هدف میگذارد.
- DUSTMAKER: جانشین میانپلتفرمی به زبان JavaScript، بهینهسازی شده برای خطوط لوله CI/CD. اگرچه فاقد قابلیت فرار از کانتینر است، اما تمرکز آن صرفاً دزدی اعتبار برای عملیات اکسورت (Extortion) است.
نکته بحرانیترین تفاوت DUSTMAKER، تکنیکهای هدفگیری هوشمندانه است: مسموم کردن فضای کار دستیار کدنویسی هوش مصنوعی و استفاده از تزریق پرامپت برای دور زدن دفاعها. این تکنیکها در نسخههای قبلی SANDCLOCK وجود نداشتند و نشاندهنده تکاملی هدفمند در سمت استغلال اکوسیستم توسعه مبتنی بر LLM است.
جاسوسی دولتی-ملی و دزدی مدلهای اختصاصی
پیش از گروههای جنایی، عوامل دولتی نیز از هوش مصنوعی عاملهای بهره میبرند. گروه UNC6508 با منشأ چین، محیطهای ابری را تهاجم کرده تا زیرساخت LLM محلی با مدلهای بازوزن (Open-weight) مستقر نماید، تا از نظارت ارائهدهندگان مدلهای تجاری فرار کند. در موازی، حملات تقطیر مدل (Model Distillation) علیه مدلهای گوگل برای استخراج قابلیتهای درک بصری، صوتی و تولید ویدیو رصد شده است.
یک گروه جاسوسی سایبری متعادل با چین از Gemini برای طراحی یک چارچوب تست نفوذ خودکار استفاده کرده است. معماری عاملهای پیشنهادی قادر به مشاهده وضعیت هدف، استدلال بر پایه اقدامات و اجرای وظایف در محیطهای غیرقابل پیشبینی بود — گامی به سوی خودکارسازی کامل فازهای کشف و استثمار.
شش ساعت، هزاران قربانی: آناتومی یک حمله کاملاً خودکار
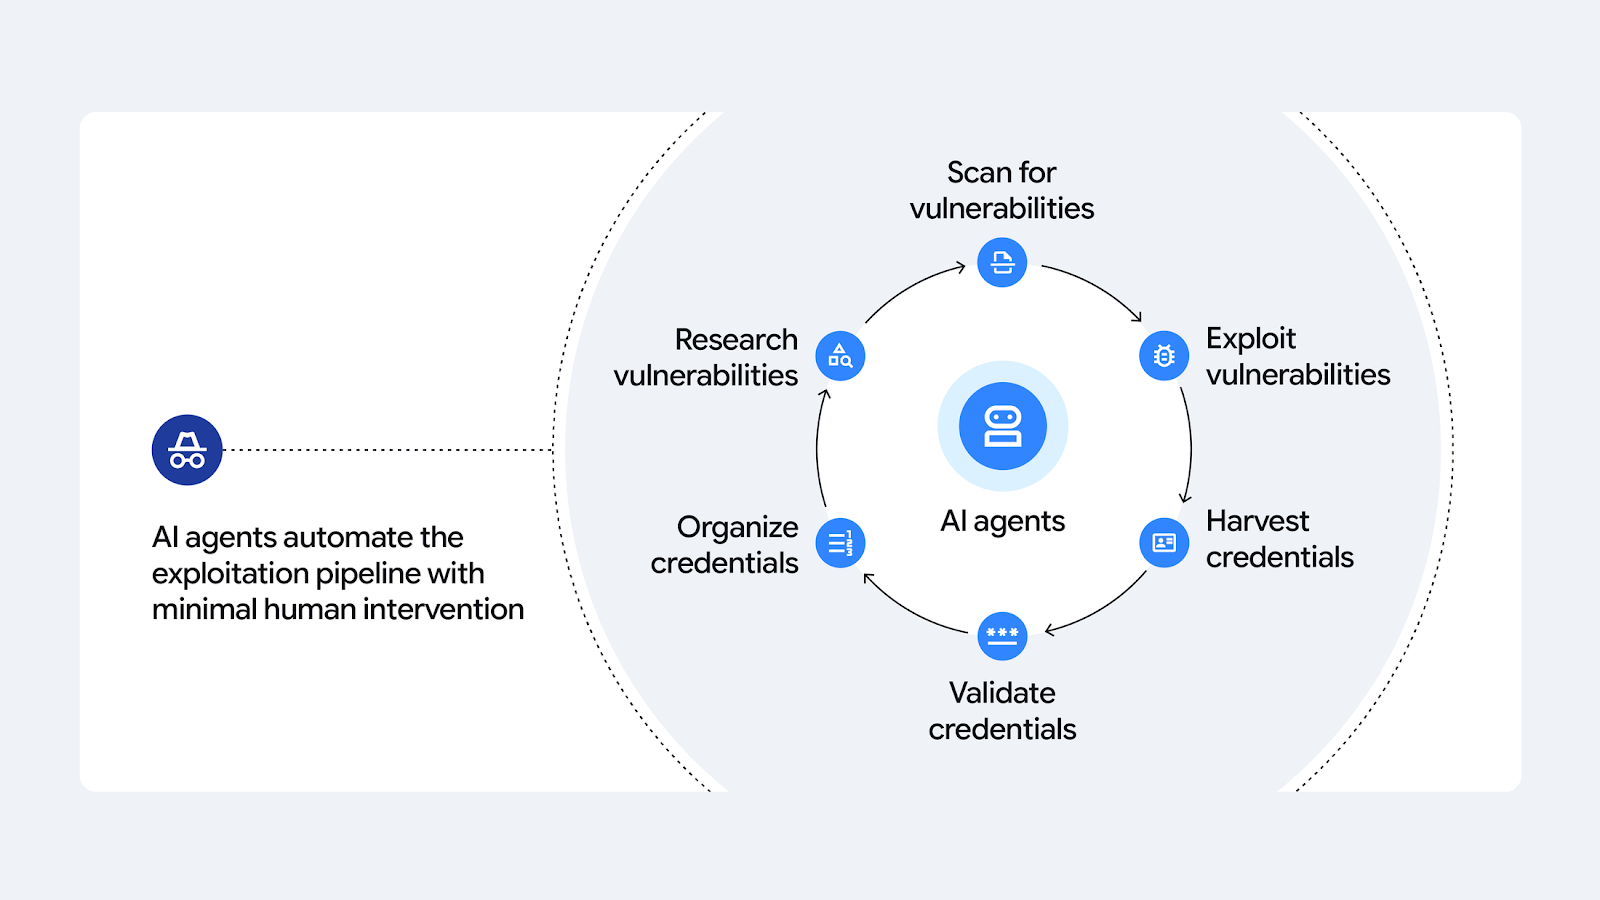
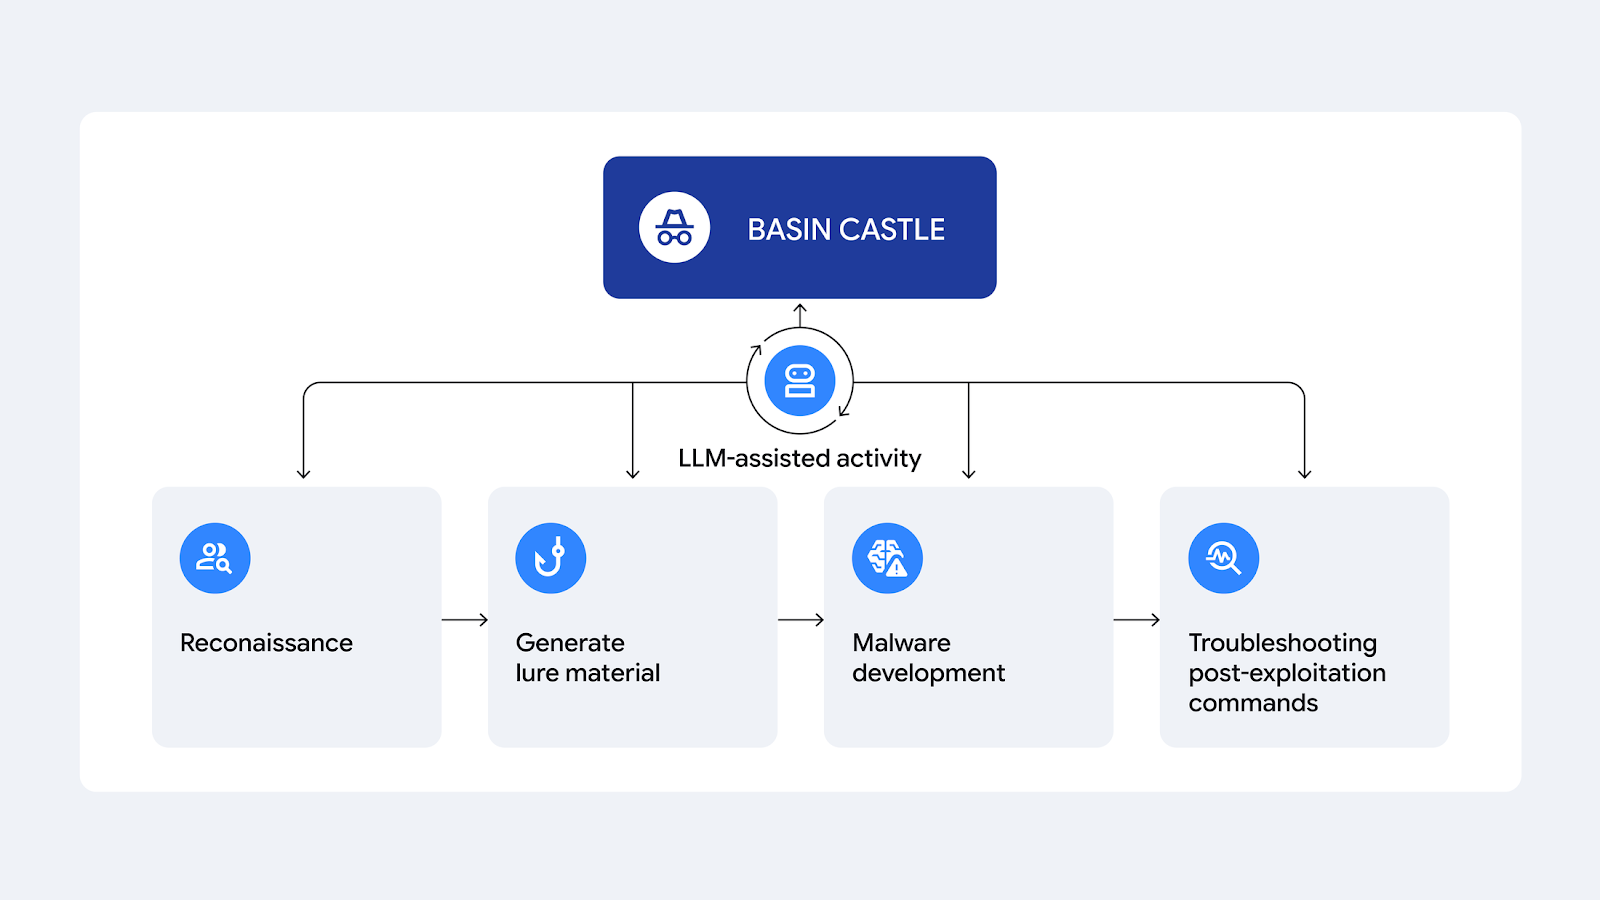
خطرناکترین مورد گزارششده، فعالیتی از یک عامل تهدید با انگیزه مالی است که زیرساخت ابری یک سازمان را تهاجم کرده و یک چارچوب حمله چند عامله خودمختار را مستقر نموده. گوگل توضیح میدهد: «عامل تهدید از یک چتبات کدنویسی هوش مصنوعی، یک پرامپت و یک مجموعه دستورالعمل عامله برای برنامهریزی، ساخت و اجرا استفاده کرد.»
با بهرهگیری از کتابچههای عملیات (Playbooks) از پیش پیکربندی شده به فرمت مارکداون، عامل هوش مصنوعی خط لوله اسکن آسیبپذیری را به صورت خودمختار مدیریت، عیبیابی را در زمان واقعی انجام و منطق چرخش IP را بدون هیچگونه تدخل انسانی اجرا نمود. نتیجه: تهاجم هزاران اعتبار شخص ثالث در کمتر از ۳۶۰ دقیقه.
آینده: تدافع در برابر سرعت ماشین
این گزارشها نقطة عطفی هستند. ادغام ابزارهای کدنویسی هوش مصنوعی چرخه توسعه را تسریع کرده، اما به موازات سطح حمله را گسترش داده: توسعهدهندگان، دستیارهای کدنویسی و ابزارهای اسکن امنیتی LLM اکنون اهداف اولویتدار هستند. وقتی عاملهای خودمختار میتوانند در ساعتها کار انجام دهند که روزها وقت انسانی میبرد، مدلهای تدافعی سنتی مبتنی بر پاسخدهی انسانی منسوخ میشوند. سازمانها باید بلافاصله به سمت شناسایی تهدید مبتنی بر رفتار، نظارت بر فعالیتهای عاملهای در CI/CD و سختسازی فضای کار دستیارهای هوش مصنوعی حرکت کنند.