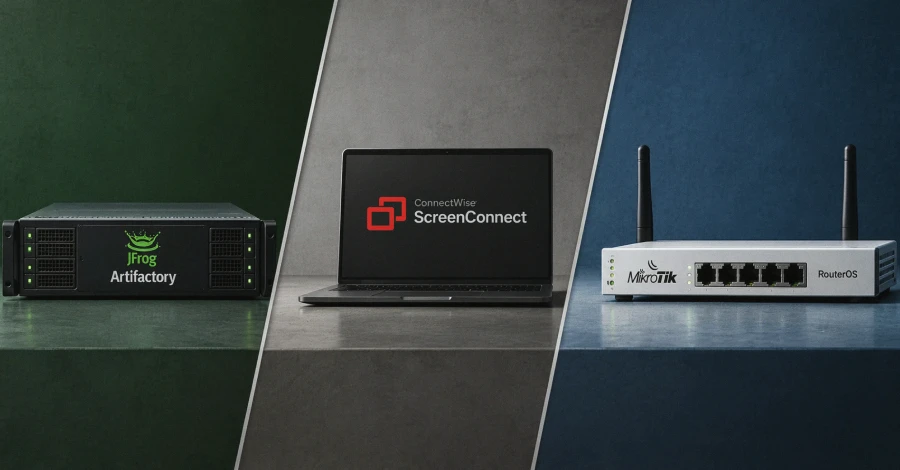
آژانس امنیت سایبری و زیرساختهای ایالات متحده (CISA) در روز جمعه پنج نقص امنیتی جدید را به کاتالوگ آسیبپذیریهای شناختهشده و سوءاستفادهشده (KEV) افزود؛ هر پنج مورد در حملات واقعی و فعال توسط گروههای تهدید مشاهده شدهاند. محصولات هدف شامل JFrog Artifactory، ConnectWise ScreenConnect و MikroTik RouterOS میشوند که بهترتیب در زنجیره تأمین نرمافزاری، دسترسی از راهدور و زیرساخت شبکه نقشی حیاتی ایفا میکنند.
جزئیات پنج آسیبپذیری افزودهشده به KEV
| CVE | محصول | امتیاز CVSS | نوع ضعف (CWE) |
|---|---|---|---|
| CVE-2026-42016 | JFrog Artifactory | 8.1 | مجوزدهی نادرست (اعتبارسنجی امضای توکن بهجای Scope) |
| CVE-2026-42018 | JFrog Artifactory | 7.5 | احراز هویت نامناسب (نشتی توکن ناشناس داخلی) |
| CVE-2026-84869 | ConnectWise ScreenConnect | 9.9 | مدیریت امتیاز نادرست / عدم مجوزدهی در جلسه فعال |
| CVE-2026-67277 | MikroTik RouterOS | 8.8 | عدم احراز هویت در تابع حیاتی btest (افشای حافظه هسته) |
| CVE-2026-86060 | MikroTik RouterOS | 9.2 | انژکشن آرگومان خط فرمان (تغییر ماسک سیاست و ارتقای امتیاز) |
آرتیفکتوری: زنجیره سهگانه برای تسلط کامل
تحقیقات Wiz (ملک گوگل) نشان میدهد مهاجمان از منتصف اوت تا أوائل سپتامبر، CVE-2026-42016، CVE-2026-42018 و CVE-2026-82329 (که در اوایل ماه به KEV اضافه شده بود) را بهصورت توامانه بهرهبرداری کردهاند. نتایج پست-اکسپلویت شامل موارد زیر میشود:
- ساخت حسابهای ادمین ماندگار برای حفظ دسترسی.
- استقرار پلاگینهای مخرب Groovy به منظور اجرای کد دلخواه.
- نصب بکدورهای مبتنی بر Rust برای تداوم در محیط مقصد.
جفراگ (JFrog) پچهای امنیتی را برای نسخههای ۷.۹۸.۱۰، ۷.۹۴.۱۴ و ۷.۹۰.۱۹ منتشر کرده است؛ سازمانها باید بدون تاخیر بهروزرسانی را اجرا کنند.
اسکرینکانکت: حملونقل VBScript در جلسات فعال
CVE-2026-84869 با امتیاز ۹.۹، بحرانیترین مورد این دفعه است. Huntress سه حادثه مجزا را مستند کرده که در آنها عامل تهدید از یک جلسه کنترل از راهدور فعال، یک فایل VBScript مخرب را به سیستم میزبان منتقل و اجرا میکند — بدون نیاز به تأیید کاربر یا مجوز ادمین. این آسیبپذیری تنها کلاینت را هدف قرار میدهد و سرورهای ScreenConnect تحت تأثیر قرار نگرفتهاند. ConnectWise نسخه ۲۶.۶.۵ را بهعنوان رفعکننده منتشر کرده است.
میکروتیک: کمپین «میکروتریک» و دو نقص همزمان
گزارش CERT Polska هفته گذشته فاش کرد که بازیگران ناشناس دو نقص در RouterOS را بهصورت زنجیرهای (با نامکد MikroTrick) برای تسلط بر دستگاهها بدون احراز هویت سواستفاده میکنند. CISA مهلتهای سختگیرانهای برای آژانسهای مدنی فدرال (FCEB) تعیین کرده است:
- ۱۳ سپتامبر ۲۰۲۶ (امروز) — پچ RouterOS (CVE-2026-67277 و CVE-2026-86060)
- ۱۴ سپتامبر ۲۰۲۶ — پچ ScreenConnect (CVE-2026-84869)
- ۲۵ سپتامبر ۲۰۲۶ — پچ Artifactory (CVE-2026-42016 و CVE-2026-42018)
اقدامات پیشنهادی برای تیمهای امنیتی
- تأیید موجودی: تمام نمونههای Artifactory، کلاینتهای ScreenConnect و دستگاههای MikroTik را در سطح شبکه شناسایی و انباردهی کنید.
- پچ فوری: اولویت با RouterOS و ScreenConnect است به دلیل مهلتهای ۲۴ تا ۴۸ ساعته FCEB.
- مکملهای پچ: در صورت عدم امکان پچ فوری،
Segmentationشبکه، غیرفعال کردن دسترسی ناشناس در Artifactory و محدود کردن پورتهای مدیریت میکروتیک را اعمال نمایید. - مانیتورینگ IOC: هشهای بکدور Rust، پلاگینهای Groovy مشکوک و اسکریپتهای VBScript ناشناس را در EDR/SIEM جستجو و همبستگیدهی کنید.
افزودن همزمان این پنج CVE به کاتالوگ KEV نشاندهنده تشدید حملات به زیرساختهای حیاتی است؛ تأخیر در پچگذاری میتواند هزینههای بسیار سنگینتری نسبت به یک بهروزرسانی روتین به همراه داشته باشد.