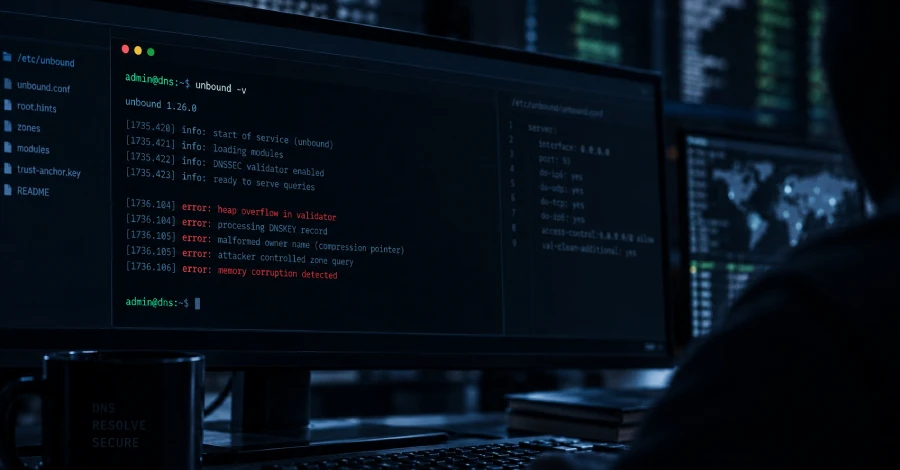
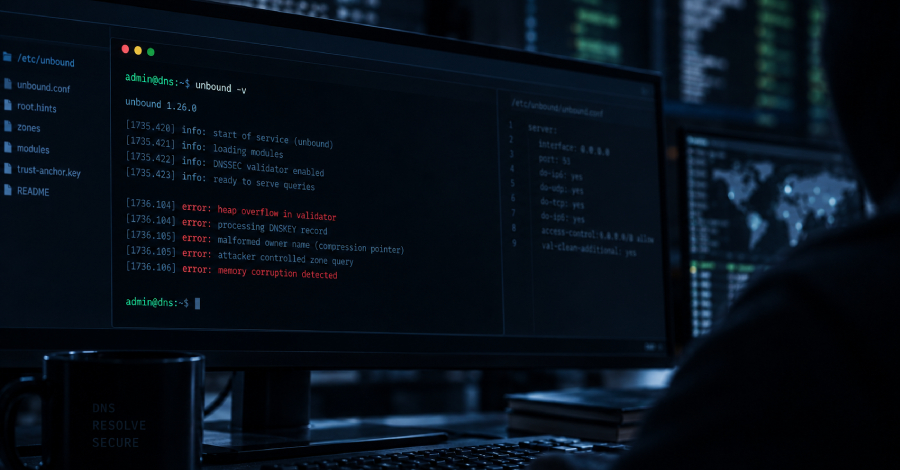
نگهدارندگان Unbound، ستون فقرای تحلیل DNS در زیرساختهای اینترنت، یک سرریز هیپ (Heap Overflow) بحرانی در ماژول اعتبارسنج DNSSEC را فاش کردند که به مهاجم اجازه اجرای کد از راه دور (RCE) میدهد. باگ ثبتشده با شناسه CVE-2026-81642، تمامی نسخههای تا ۱.۲۶.۰ را در بر میگیرد و امتیاز CVSS ۹.۱ (از ۱۰) از سوی NLnet Labs دریافت کرده است.
مکانیزم حمله و تحلیل فنی CVE-2026-81642
حمله به سادگیِ خیرهکنندهای اتفاق میافتد: مهاجم یک زون DNS مخرب مستقر کرده و پرسوجویی به تحلیلگر قربانی ارسال میکند. هنگام تجزیه رکورد DNSKEY، اعتبارسنج با یک اشارهگر فشردهسازی (Compression Pointer) روبرو میشود که به دادههایِ خودِ رکارد اشاره میکند. این چرخه ارجاع، سرریز بافر در هیپ را تحریک کرده و در نهایت کنترل جریان اجرا را به مهاجم میسپارد.
نکته حیاتی: NLnet Labs هیچ پیششرط پیکربندی خاصی برای سوءاستفاده ذکر نکرده است. فعال یا غیرفعال بودن اعتبارسنج DNSSEC تأثیری بر سطح خطر ندارد؛ کد آسیبپذیر در مسیر پردازش پیشفرض فعال است.
نسخههای تحت تأثیر و راهحلهای فوری
- نسخههای آسیبپذیر: تمام نسخهها تا و شامل ۱.۲۶.۰ (شامل ۱.۲۵.۲ و ۱.۲۶.۰)
- نسخه امن: Unbound ۱.۲۶.۱ — منتشر شده بهصورت همزمان با اعلام هشدار
- پچهای جداگانه: برای محیطهایی که ارتقای فوری امکانپذیر نیست، پچ مینیمال
patch_CVE-2026-81642_with.diff، پچ کامل و پچ ترکیبیِ نهپوَد در مشاوره امنیتی NLnet Labs در دسترس است
سایر آسیبپذیریهای برطرفشده در نسخه ۱.۲۶.۱
علاوه بر باگ اصلی DNSSEC، این انتشار هشت نقص دیگر را هم پوشش میدهد. مهمترین آنها در جدول زیر خلاصه شدهاند:
| CVE | شدت | شرط فعالسازی | تأثیر |
|---|---|---|---|
CVE-2026-82717 |
بالا | سنتز CNAME در پاسخ آپاستریم (گزارش Ben Morris/Anthropic) | DoS، امکان RCE در شرایط خاص کامپایل |
CVE-2026-81634 |
بالا | نام پرسوجوی ۲۵۵ بایتی با پاسخ TCP بزرگ | انکار خدمت |
CVE-2026-77955 |
متوسط | زونهای با zonemd-check: yes زیر لنگر اعتماد |
DoS، سرویس داده دستکاریشده قبل از چک ZONEMD |
CVE-2026-78227 |
متوسط | کامپایل با --with-libngtcp2 و پورت QUIC |
انکار خدمت |
CVE-2026-80225 |
متوسط | جریان مداوم نامهای متمایز انکشده روی TCP/DoT | کاهش کیفیت خدمت |
CVE-2026-82720 |
متوسط | کامپایل با --with-libnghttp2 و پورت HTTPS |
DoS (تأثیر محدود) |
CVE-2026-85501 |
متوسط | زونهای مخرب با حملات ReTrap (TagTrap، DelegationTrap، NsecTrap، AdditionalTrap) | کاهش کیفیت خدمت |
CVE-2026-77860 |
کم | مسیر کد serve-expired، دور زدن مقابله DNSBomb | شرکت در تقویت DoS پالسی |
وضعیت توزیعات و اثبات سوءاستفاده در برهه
تا لحظه انتشار مشاوره، هیچ گزارش سوءاستفادهای برای CVE-2026-81642 یا CVE-2026-82717 ثبت نشده است. ورود مربوطه در پایگاه CISA KEV نیز وضعیت explotación را «بدون» (None) نشان میدهد. با این حال، NVD این CVE را همچنان در وضعیت «در انتظار تحلیل» نگه داشته و امتیاز ۹.۱ را بهعنوان امتیازدهی خود نگهدارنده ثبت کرده است.
در اکوسیستم لینوکس، ردیاب امنیتی دبیان بسته unbound 1.26.1-1 را در شاخه unstable بهعنوان برطرفشده علامتگذاری کرده، اما شاخههای bookworm، trixie و forky همچنان آسیبپذیر گزارش شدهاند. مدیران سیستم باید بهروزرسانیهای امنیتی توزیع خود را بهدقت پیگیری و اعمال کنند.
چکلیست اقدام برای مدیران زیرساخت
- ارتقای فوری به ۱.۲۶.۱ — باینریها، کد منبع (با checksum و امضای PGP) و نصبکننده ویندوز در دسترس هستند.
- در صورت عدم امکان ارتقا، پچ مینیمال را با دستور
patch -p1 < patch_CVE-2026-81642_with.diffاعمال کرده وmake installاجرا کنید. - مانیتورینگ لاگهای DNS برای الگوهای ناشناس: پرسوجوهای طولانی غیرمعمول، رکوردهای DNSKEY مشکوک، و ترافیک از زونهای ناشناس.
- بررسی کامپایلهای سفارشی — اگر Unbound با پشتیبانی QUIC (
libngtcp2) یا HTTP/2 (libnghttp2) ساخته شده، سطح خطر برای CVE-2026-78227 و CVE-2026-82720 افزایش مییابد.
این رخنه بار دیگر نشان میدهد که زیرساختهای پنهان اینترنت مانند DNS، همچنان سطح حمله گستردهای برای تهدیدات پیشرفته فراهم میکنند. سرعت پچگذاری در ساعات و روزهای اول پس از افشا، خط دفاع اول سازمانها در برابر حملات صفر-روز است.