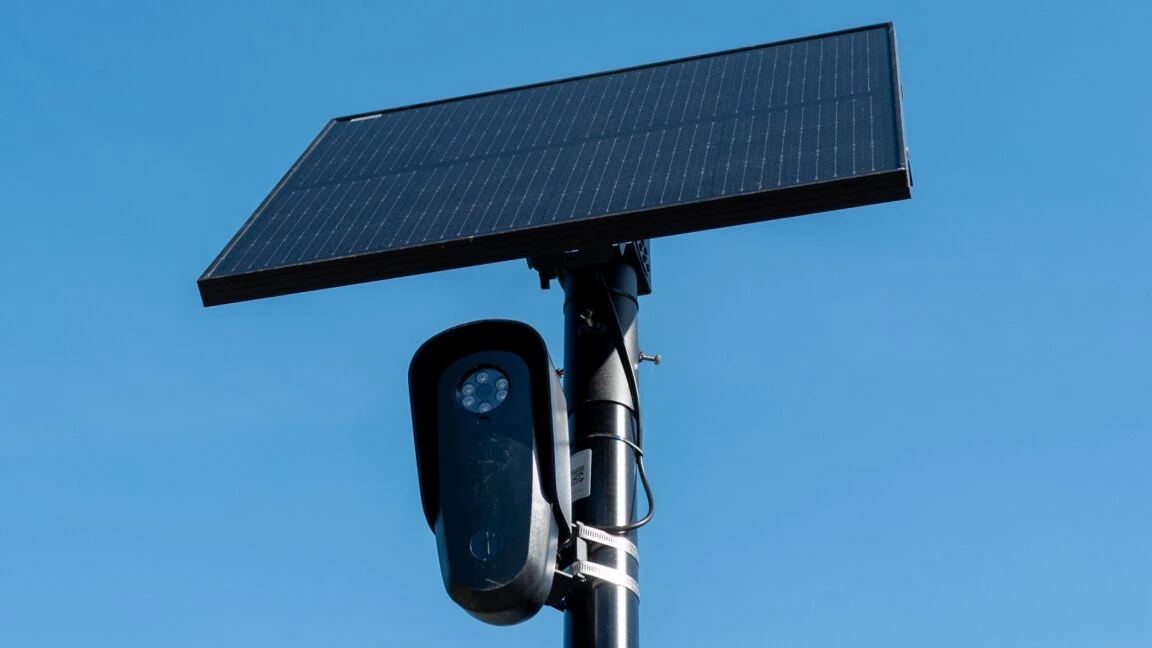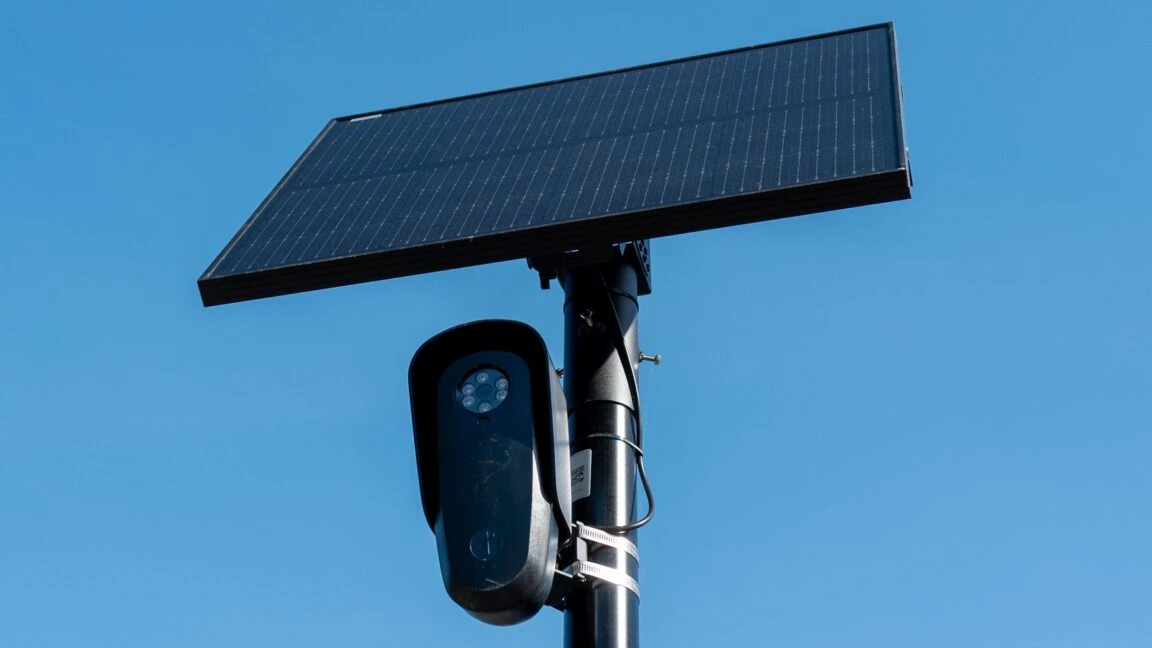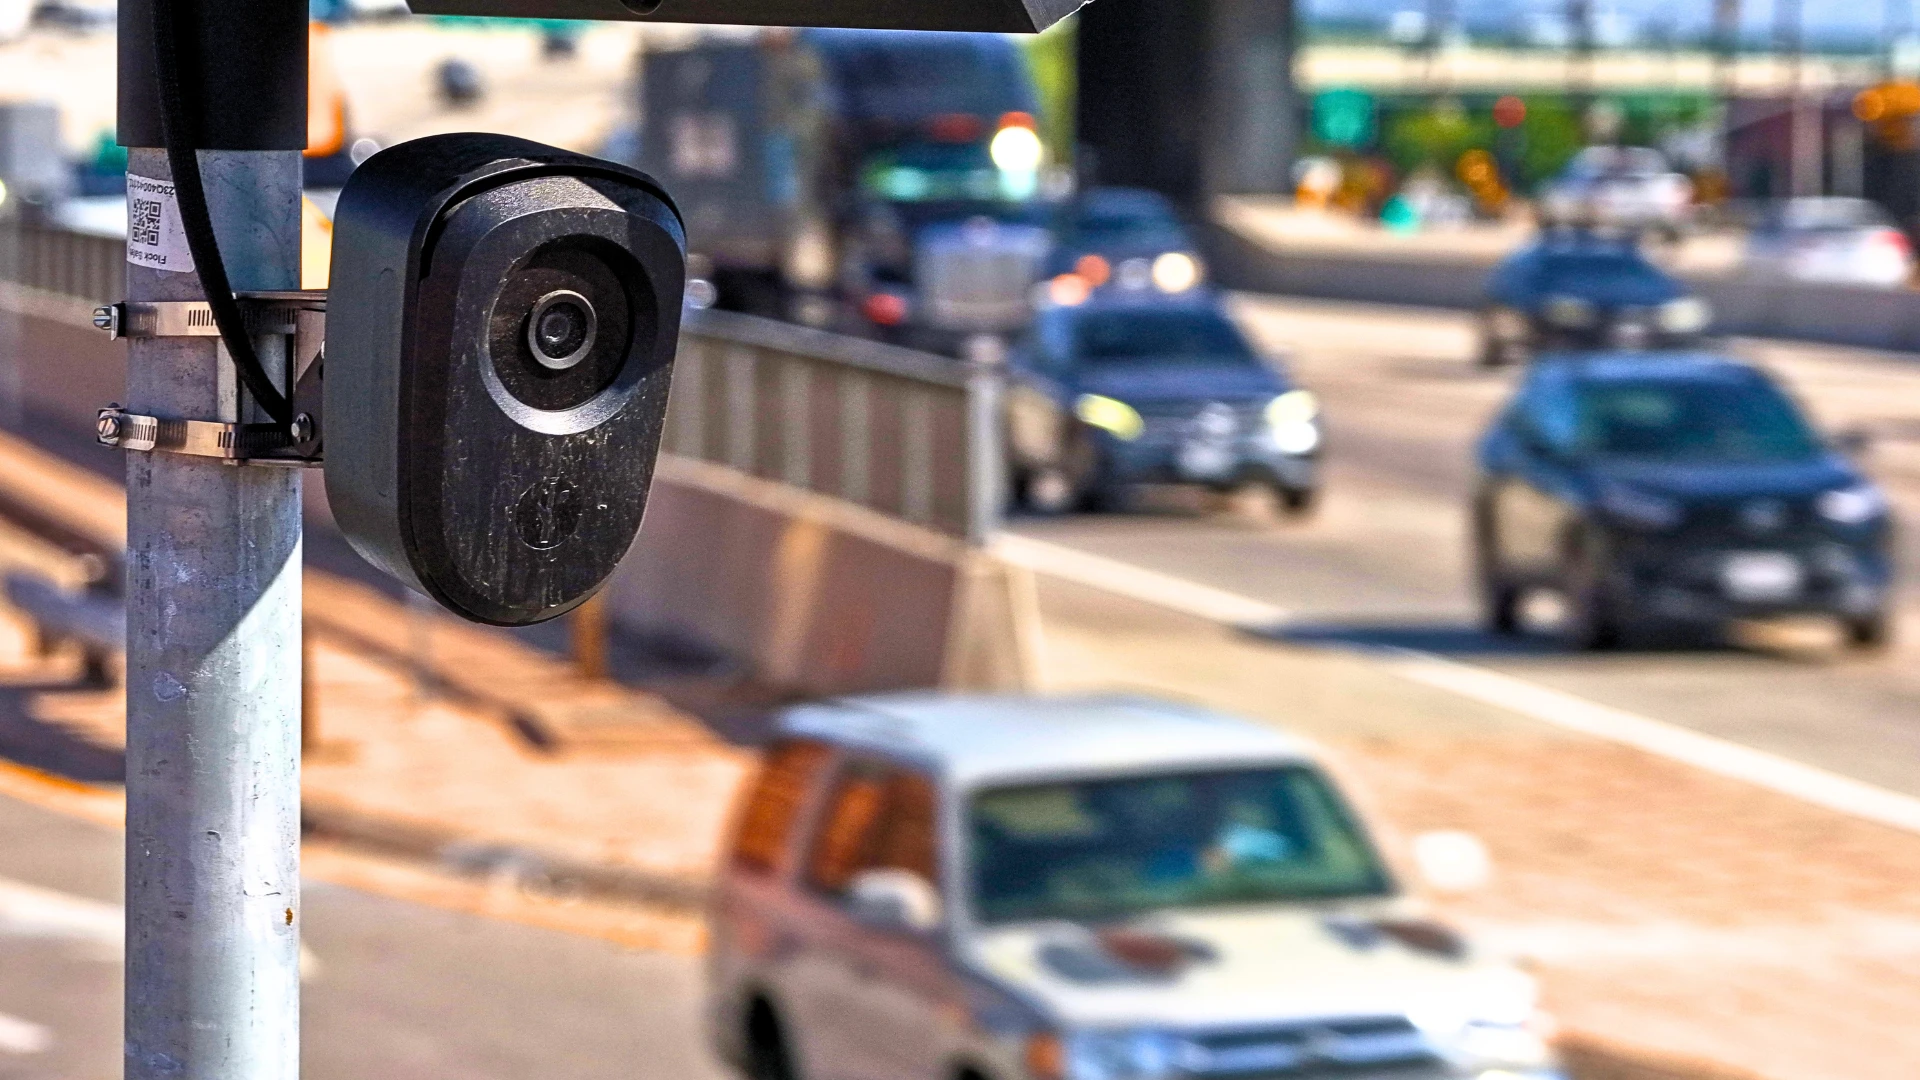
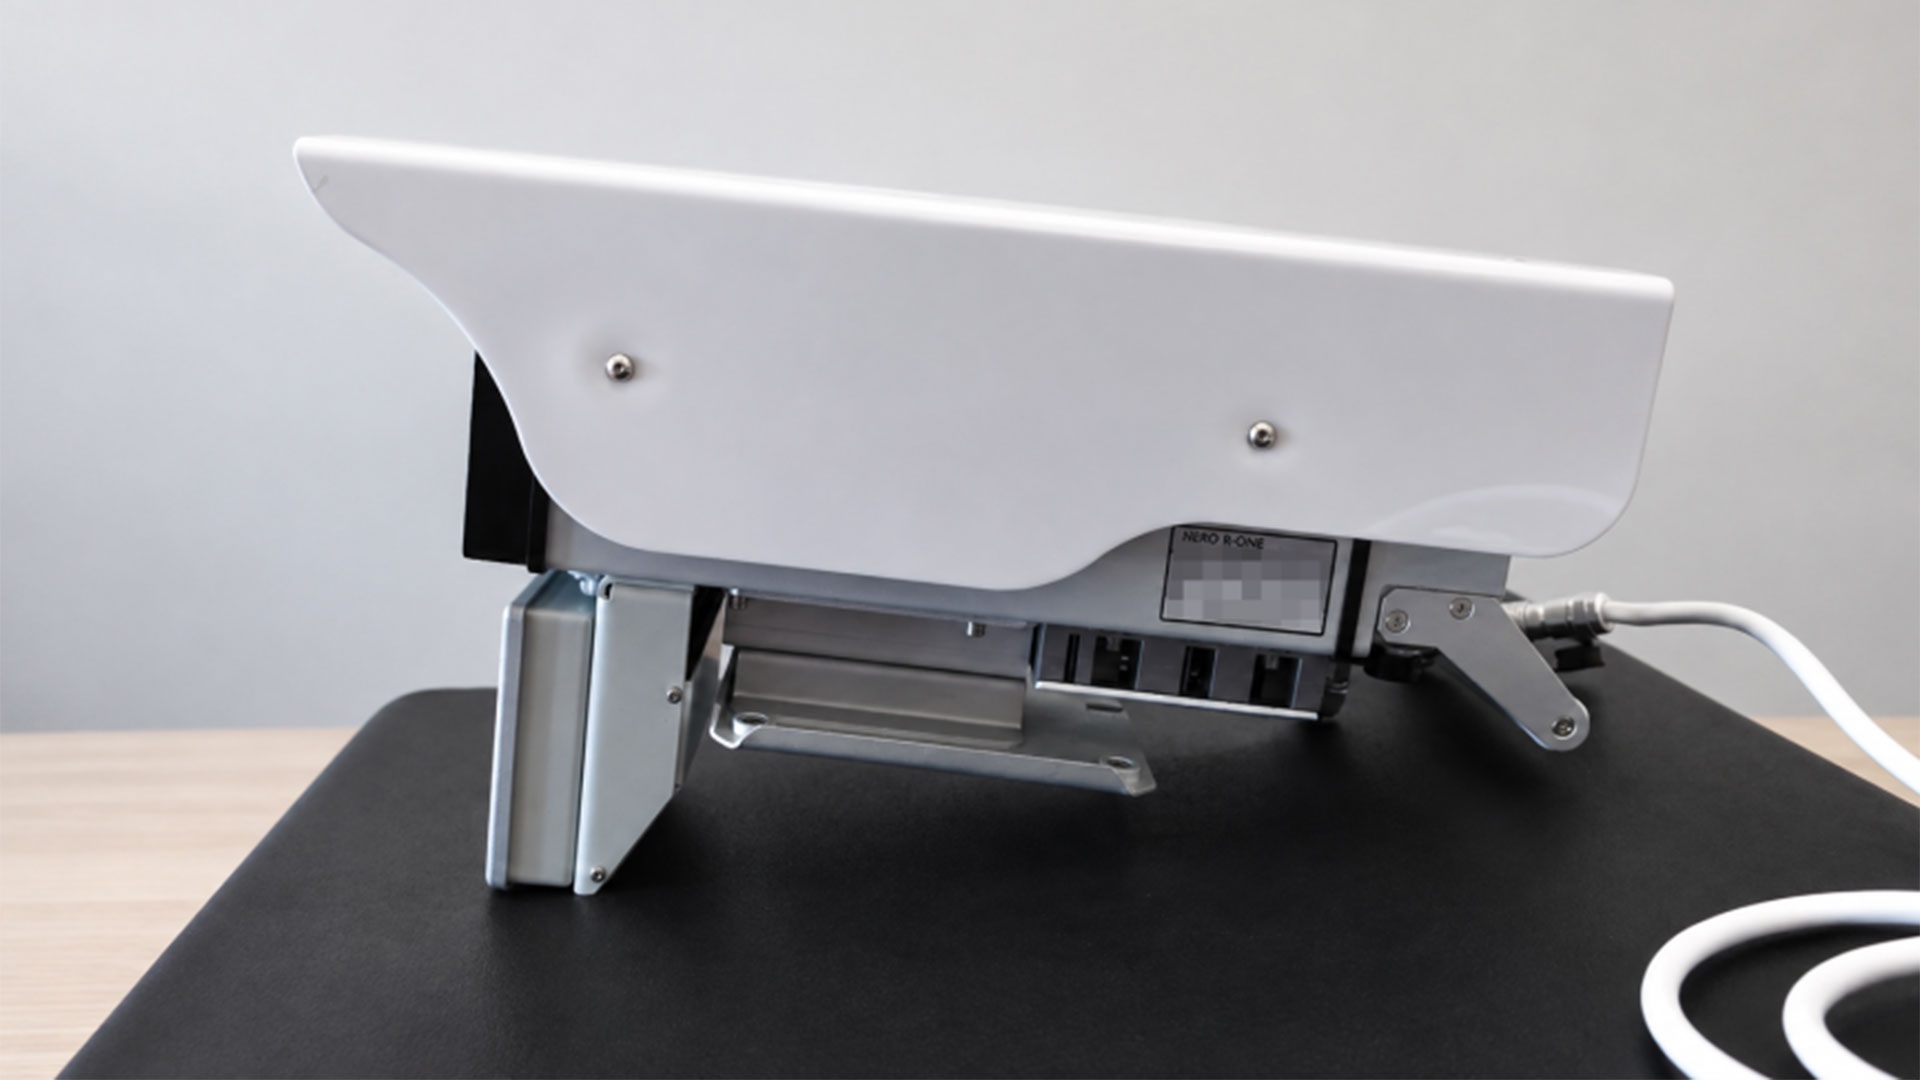
گروه هکری stegan0gram با تسلط بر یک دوربین نظارتی Flock Safety برداشته شده از جاده، سیستمعامل اندروید دستگاه را نفوذ کرده و کلیدهای رمزنگاری ذخیرهشده بر روی حافظه داخلی را استخراج کرد. این آشکارسازی مستقیماً با ادعاهای شرکت مبنی بر اینکه «تصاویر تنها بهصورت موقت روی دوربین بمانند و بلافاصله به سرور منتقل میشوند» در تضاد است.
روش نفوذ: از دزدی فیزیکی تا استخراج کلید رمزنگاری
به گزارش 404 Media، اعضای stegan0gram پس از اخذ دوربین، دو پارتیشن ذخیرهسازی با برچسبهای vendor و media را شناسایی کردند. پارتیشن media حاوی یک کلید رمزنگاری بود که قفل پارتیشن شامل فایلهای رسانهای را باز کرد. نتیجهی این فرآیند، دسترسی به ۲۷٬۳۲۱ کلیپ ویدیویی (فرمت MP4، رزولوشن ۱۰۲۴×۷۶۸، طول ۱ تا ۲ ثانیه) و ۱.۶ میلیون تصویر ثبتشده در طول ۲۱ روز بود.
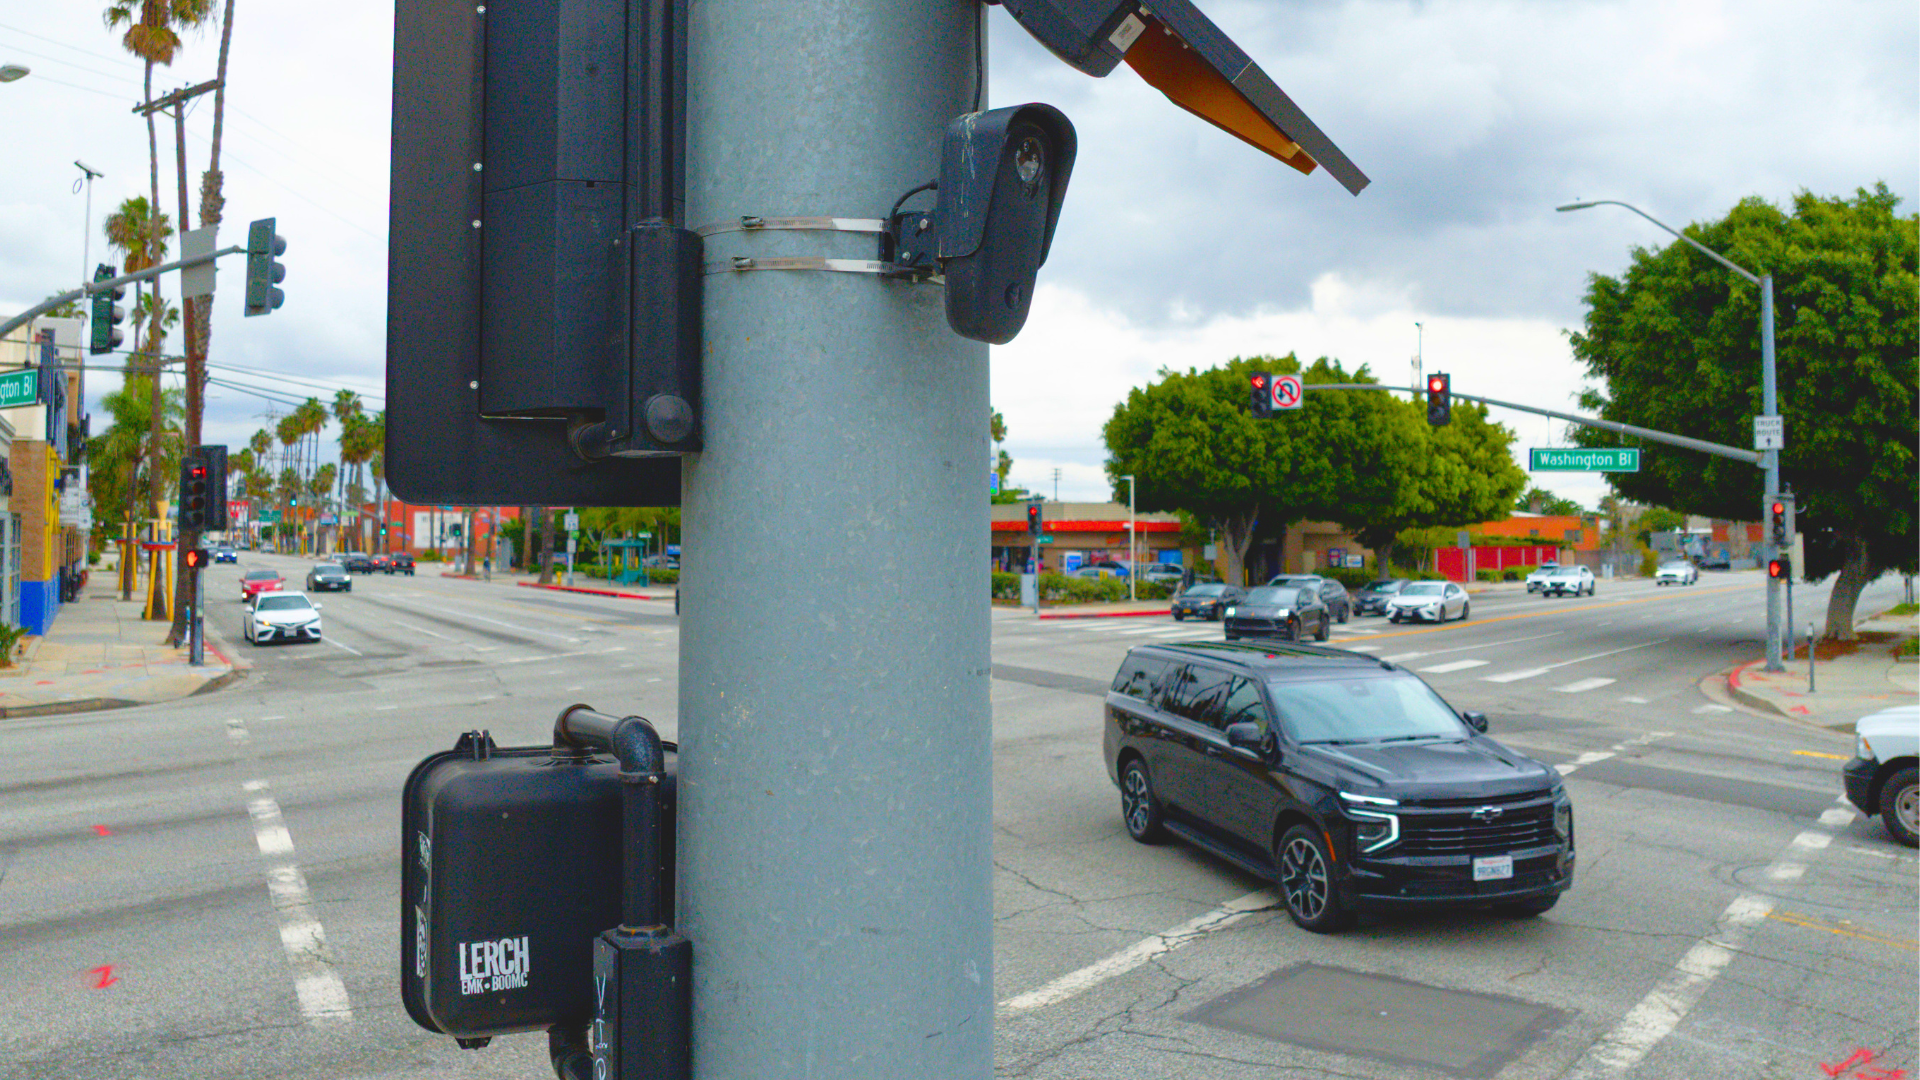
چه دادههایی در حافظه دوربین ثبت شده بود؟
- حدود ۵۰،۲۰۰ خودرو شناسایی شده
- ۱۱ نفر (افراد پیاده) شناسایی شده
- هیچکدام از دادههای بیومتریک حساس (مانند چهره کامل) در دسترس نبود
فلک پردازشهای سنگین — نظیر خواندن پلاک، تشخیص رنگ، برند و مدل خودرو — را روی سرورهای خود انجام میدهد، اما دوربینها همچنان از هوش مصنوعی لبه (Edge AI) برای تشخیص اولیه اشیاء (ماشین، دوچرخه، فرد، اشکال شبیه پلاک) و برش تصویر استفاده میکنند. اگرچه توانایی تشخیص چهره در فریمورک اندروید موجود است، اما توسط نرمافزار فلک فعال نشده است.
سابقه سواستفادهها و واکنشهای عمومی
این رخنه تنها یک نوسازی فنی نیست. دوربینهای فلک پیش از این در مرکز بحثهای حریم خصوصی قرار داشتهاند:
- چندین افسر پلیس به اتهام استفاده از سیستم برای ردیابی شریکهای سابق عاطفی دستگیر شدهاند.
- یک خطای تایپ پلاک باعث «کمین» مسلحانه و بیجهت یک نقدکننده خودرو شد.
- چندین شهر قراردادها را لغو کردهاند؛ برخی شهروندان نیز بهصورت خودجوش دوربینها را پوشانده یا تخریب کردهاند.
«من فکر میکنم این نوع خودسرانهگی تنها باور پلیس و دولت را در لزوم این ابزار تقویت میکند. هرچه دولت نگرشهای نارضایتی شهروندان در برابر نظارت را نادیده بگیرد، این اتفاقات بیشتر رخ خواهد داد.»
پیامدهای امنیتی و قانونی: اشتباه کلاسیک ذخیرهسازی کلید
یافتن کلیدهای رمزنگاری روی دستگاه فیزیکی نشان میدهد که مدل «امنیت از طریق مبنای سختافزاری» فلک در برابر تهدیدات دسترسی فیزیکی (Physical Access) آسیبپذیر است. اگرچه فلک مدعی است دسترسی فیزیکی برای سوءاستفاده الزامی است، اما واقعیت این است که دوربینهای خیابان در دسترس عموم قرار دارند و دزدیدن یا دستیابی موقت به آنها سناریوی دور از ذهنی نیست.
متخصصان امنیت سایبری هشدار میدهند که ذخیرهسازی کلیدها در کنار دادههای رمزنگاریشده، یک اشتباه امنیتی کلاسیک است که اصل جداسازی مجوزها (Separation of Duties) را نقض میکند.
این رخنه بار دیگر پرسشهای بنیادی در مورد تعادل بین امنیت عمومی و حریم خصوصی را در صدر قرار میدهد: تا چه حد نظارت همهجانبه قابل توجیه است، و چه گارantیهایی برای جلوگیری از سواستفاده از دادههای شهروندان وجود دارد؟