هفته گذشته در جهان امنیت سایبری پاسخ واحدی به سوالات زیادی داد: «چرا این مسیر باز گذاشته شده بود؟» از افزونههای مرورگری که اعتماد کاربران را به سرقت میبرند تا عاملهای هوش مصنوعی که بهصورت خودکار زیرساختهای حیاتی را هدف قرار میدهند، همه رویدادها حول یک محوری میچرخند: مهاجم نیازی به جادو ندارد؛ فقط به یک در باز، یک اعتماد سوءاستفادهشده و زمان نیاز دارد.
افزونههای مخرب کروم و فایرفاکس: هدف، کیف پولهای کریپتو
تحقیقات شرکت Socket فاش کرد که چهار افزونه مخرب در گوگل کروم و موزیلا فایرفاکس با هدف کاربران پلتفرمهای معاملاتی Axiom Trade و Padre منتشر شدهاند. نامهای این افزونهها عبارتند از:
- J7Tracker (مخصوص کروم)
- VREO (کروم و فایرفاکس)
- Orbit Tracker (فایرفاکس)
سه افزونه اول، ماژول بایتبهبایت یکسانی برای استخراج توکنهای جلسه (session tokens)، دادههای باندل کیف پول، توکنهای دسترسی Firebase و حالت برنامه دارند و اطلاعات را به سرورهای تحت کنترل مهاجم روی پلتفرم Vercel ارسال میکنند. افزونه چهارم اگرچه کد متفاوتی پیادهسازی کرده، اما آرتیفکتهای J7Tracker را حفظ نموده و دادههای مشابهی را هدف قرار میدهد. ردیابی ناشر کروم نشان داد که پیش از این دو افزونه GhostApe و GhostApe Color را با تقلد افزونه معتبر MockApe منتشر کرده بود.
عاملهای هوش مصنوعی: اتوماسیون کامل زنجیره حمله
گزارش Hunt.io نشان داد که یک اپراتور چینیزبان از ابزارهایی چون Anthropic Claude Code، Alibaba Qwen و DeepSeek در کنار فریمورک ارکستراسیون SecFlow برای خودکارسازی نفوذ به سیستمهای دولتی و مالی در افغانستان، تایلند، تایوان، آمریکا، اندونزی، چین و ویتنام استفاده کرده است. SecFlow اهداف کمپین را به تسکهایی برای عاملهای تخصصی AI تبدیل میکند: کاوش، بهرهبرداری، جمعآوری داده و گزارشدهی.
لیست آسیبپذیریهای эксплуатаتشده شامل موارد زیر است:
- Shellshock
- Spring4Shell
- Ghostcat (آپاچی Tomcat)
- غیرِ سریالسازی شیرو (Shiro Deserialization)
- Log4Shell
- عبور مسیر در Grafana و Nexus
- دور زدن احراز هویت Nacos
پس از اکسپلویت، وبشلهای تولید شده توسط ماژول GLUTTON استقرار مییابند و راه را برای بکدور SecBox (فریمورک مبتنی بر Go برای دسترسی از راه دور و پیچش شبکه) میگشایند. جزئیات این کمپین در ژوئیه ۲۰۲۶ فاش شد.
سایه هوش مصنوعی (Shadow AI): هشدار NCSC بریتانیا
مرکز ملی امنیت سایبری بریتانیا (NCSC) هشدار داد که استفاده کارکنان از ابزارهای AI تایید نشده (Shadow AI) میتواند دادههای حساس شرکت را در معرض خطر قرار دهد. ریسکها شامل نشت داده، از دست رفتن مالکیت فکری و عدم تطابق با مقررات قانونی میشود. خود عاملهای AI نرمافزارهای پیچیدهای هستند که میتوانند حاوی آسیبپذیریهای حیاتی باشند؛ اکسپلویت موفق مهاجم به معنای دسترسی به تمام دادهها و امتیازات قانونی آن عامل است.
فیشینگ بیسیم (Wire Fraud) با پوشش معاملههای M&A جعلی
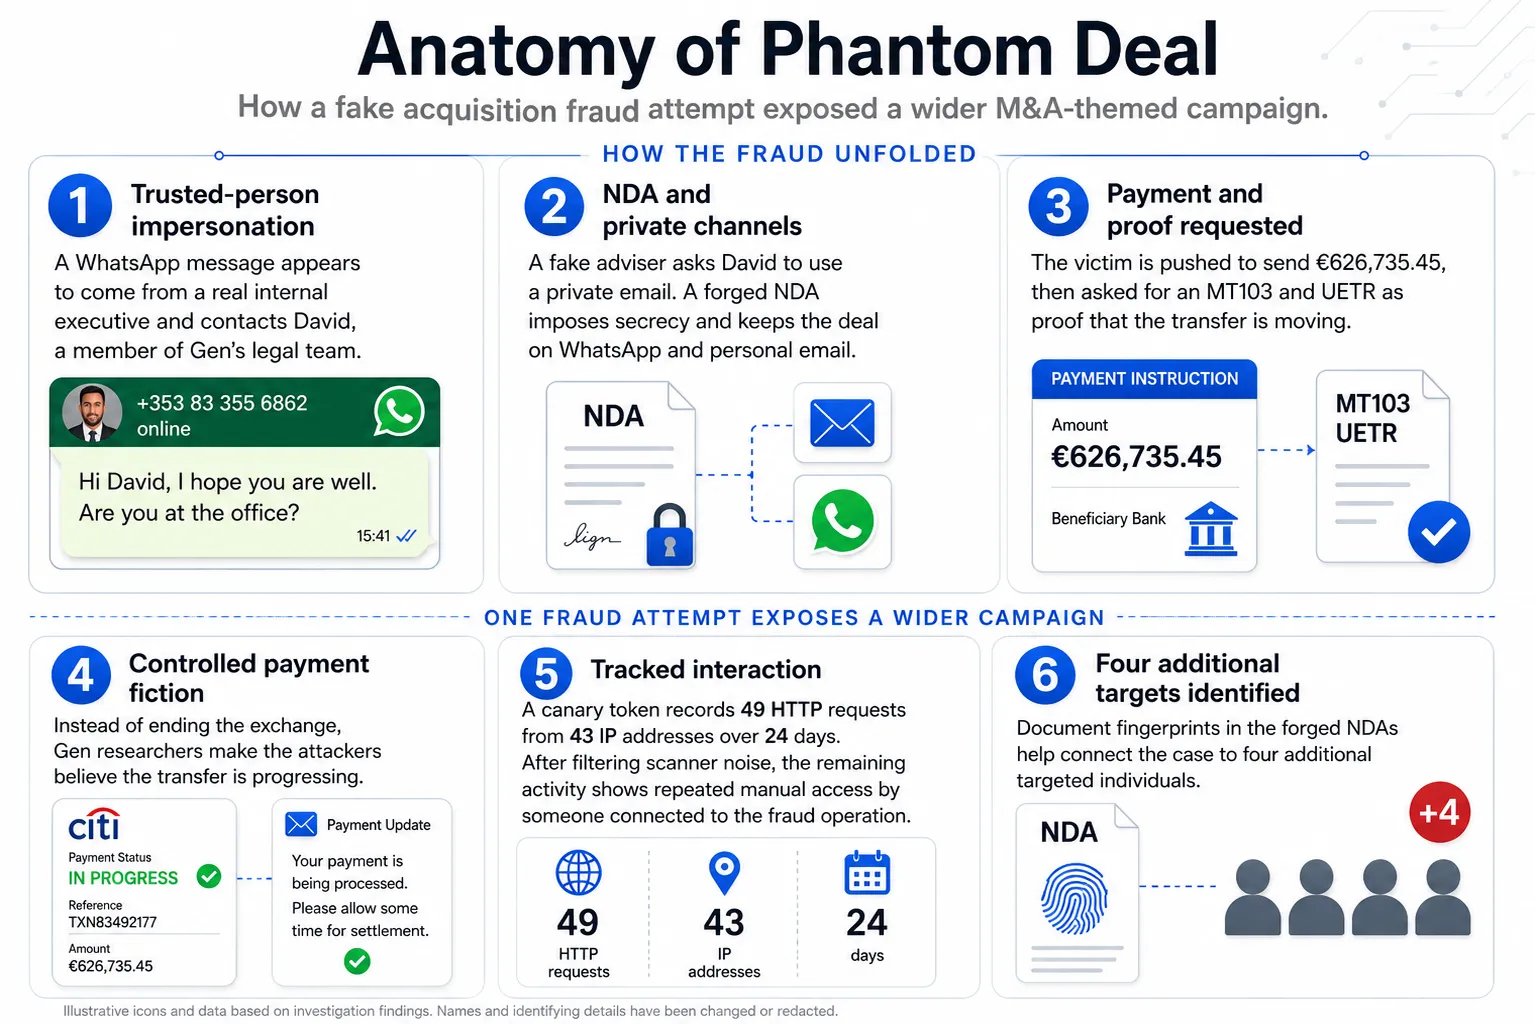
حملهگران با تقلد مدیران ارشد، اعضای تیمهای حقوقی را فریب میدهند تا مکالمات را به واتساپ و ایمیل شخصی منتقل کنند. هدف: آغاز انتقالات بینالمللی با استفاده از سندهای استملاک جعلی در قالب کلاهبرداری ادغام و خرید (M&A). گزارش Gen Digital указывает که مهاجمان معامله را به صورت «کنترل کامل توسط مشاور معتبر، تیم کوچک، اعلامیه سریع» بافرهند. اهداف شامل افراد ارشد در سرمایهگذاری خصوصی، مالی صنعتی، معدن و انرژی بودهاند. تمام اسناد از بخشهای یکسان و زبان حقوقی مشترک پیروی میکردند، محرمانه بودن الزامی بود و یک پنجره زمانی کوتاه بین NDA و اعلامیه عمومی وجود داشت.
ویندوز ۱۱ و API آگاهی از سن با حفظ حریم خصوصی
مایکروسافت APIهای جدید Windows Age API را به ویندوز ۱۱ اضافه کرده که به برنامهها اجازه میدهد دستهبندی سنی کاربر (کودک، نوجوان، بزرگسال) را بدون دسترسی به تاریخ تولد دقیق تعیین کنند. این گام در راستای قانونهای حفاظت از کودکان آنلاین (مانند COPPA و قانون امنیت آنلاین کودکان در بریتانیا) برداشتنی است و مدل جدیدی برای تأیید سن با حفظ حریم خصوصی ارائه میدهد.
خلاصه هفته: اعتماد، لبههای ضعیف و صبر مهاجم
این هفته دوباره ثابت کرد که بیشترین آسیبها از نقاطی ناشی میشوند که قبلاً باز بودهاند: یک افزونه با دسترسی بیش از حد، یک سرویس قابل اعتماد که ابزار فیشینگ میشود، یک باگ قدیمی که همچنان پچ نشده مانده، و یک پکیج مخرب در زنجیره تأمین. دفاع واقعی نه در جستجوی جادو، بلکه در بستن درهای باز، محدود کردن اعتماد پیشفرض و نظارت بر لبههای ضعیف خلاصه میشود.