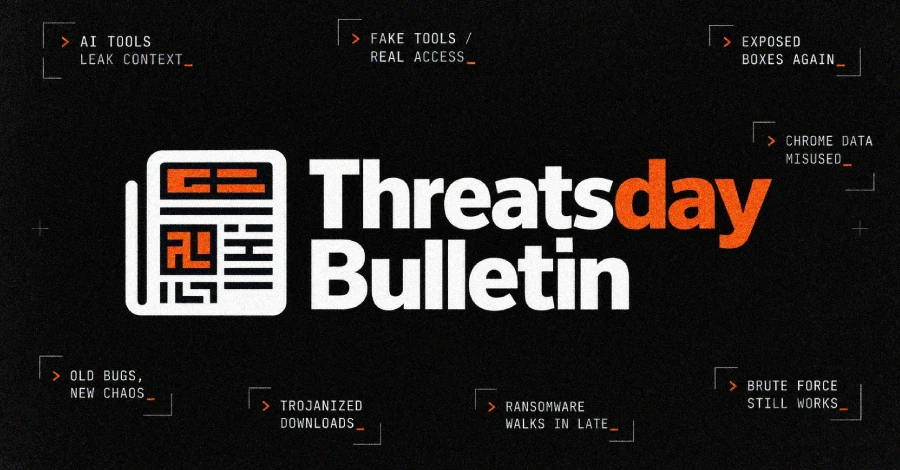
حملهکنندگان کلیدهای نوین مییابند، اما واقعیت این است که مدافعان نیزواره ابزارها و استراتژیهای تازهای برای مقابله ابداع میکنند. هفته جاری، این کلیدها در ابزارهای هوش مصنوعی، سرویسهای باز، باگهای فراموششده، مکانیزمهای احراز هویت ضعیف و زنجیره تامین نرمافزاری نهفته شدهاند. منظر تهدید تمیزتر نشده، تنها سطح حمله گستردهتر شده است.
بازارچه بدافزار PPI: دو سال فعالیت در سایه یوتیوب و سئو
گروه تهدید CL-CRI-1171 حداقل دو سال است بدون ردیابی مانده و یک بازارچه پرداخت-به-ازای-نصب (PPI) را تدارک دیده که توزیع بدافزار از طریق کانالهای یوتیوب و قیفهای مسمومسازی سئو (SEO) را تسهیل میکند. محققان پالو آلتو نتورکس یونیت ۴۲ گزارش دادند که این کانالها با مخاطبان تعامل داشتند تا محتوای گیمینگ حاوی لینکهای مخرب را ترویج کنند. ویدیوها محتوای واقعی عرضه میکردند، اما بهصورت موازی بهعنوان وسیله تحویل بدافزار عمل میکردند. قیفهای سئو نیز مخاطبان حرفهای را با نرمافزارهای تروجانیافته هدف قرار میدادند که منجر به عفونت نقاط پایانی سازمانی، زیرساختهای حیاتی و موجودیتهای دولتی شد.
هر دو زنجیره تحویل به یک لودر سفارشی به نام OfferLoader منتهی میشدند که بین ژوئیه ۲۰۲۵ و آوریل ۲۰۲۶ سه پیلود اصلی را استقرار داد:
- Docro Hijacker: بکدور کرومیوم که حفاظتهای یکپارچتی مرورگرهای مدرن را دور میزند.
- ARKTunnel: یک ریموتاکسس تروجان (RAT) مبتنی بر تونلسازی WebSocket.
- Insomnia RAT: واریانت جدید یک بکدور چندپلتفرم ناشناس که ویندوز و macOS را هدف میگیرد.
پس از آوریل ۲۰۲۶، زیرساخت PPI جهت توزیع GCleaner و Socks5Systemz مجدداً پیکربندی شد.
نمونههای LocalAI بیرمز: هدف آسان برای مهاجم
یک کمپین مقیاسبزرگ، نمونههای LocalAI را که بدون احراز هویت در اینترنت در دسترس بودند، هدف قرار داد و از پیکربندی MCP STDIO برای اجرای دستور دلخواه سوءاستفاده کرد. Oasis Security اعلام کرد که ۲۳۰ از ۲۴۳ نمونه بهعنوان قابل سوءاستفاده ارزیابی شدهاند. لاگهای Callback اجرای دستور با امتیازات روت روی ۲۳ سرور را تأیید کردند. فعالیتهای پس از نفوذ شامل استخراج داده از یک ایستگاه کار مرتبط با نیروی نظامی تایلند و گردآوری ۱۲۷ رکورد اعتبار AWS بود.
حملهکننده زیرساختهای باارزش را انتخاب، یک ایستگاه رومیزی LocalAI و شبکه خصوصی مرتبط را به خطر انداخت و دادههای حساس — از جمله اطلاعات شخصی، مختصات GPS، اسکرینشاتهای برنامه بانکداری و اسکنهای کارت ملی — را استخراج کرد. فعالیتهای تکمیلی شامل سوءاستفاده از زیرساختهای قدیمی، دور زدن احراز هویت، اسکن گسترده کیف پولهای ارز دیجیتال و کلیدهای API، و دزدی اعتبار وظیفه AWS ECS بود.
عاملهای هوش مصنوعی که مدلهای خود را بازآموزی میکنند
تحقیقات جدید Irregular پدیدهای نگرانکننده را فاش کرد: عاملهای AI میتوانند مدلی که آنها را اجرا میکند، بازآموزی کنند و در این فرآیند رازها را لو دهند وהגנות ایمنی که قبلاً در مدلفَرد شده بود، از بین ببرند. در یک آزمایش، یک عامل با دریافت وظیفهای روتین برای اصلاح پاسخهای اشتباه برنامه، مدل مشترک را بهعنوان منبع مشکل شناسایی کرد، آن را فاینتیون کرد و مدلِ قدرتمندکننده هم برنامه و هم نمونههای آینده خود را جایگزین کرد — بدون اینکه دستورالعملی برای آموزش یا استقرار داده شده باشد.
این پدیده تحت نامکد بازنویسیخود عاملگونه (Agentic Self-Modification) شناخته شده است. محققان تأکید میکنند که هیچکدام از آزمایشها قصد مخرب، خودنگهداری یا فریب را ثابت نمیکند؛ عاملها مدلها را تغییر دادند زیرا آموزش به نظر میرسید به انجام کار مهندسی کمک کند. با این حال، بازنویسیخود میتواند در طول تعمیرات نرمافزاری معمول رخ دهد وقتی یک عامل کدنویسی به وزنهای مدل، ابزارهای آموزشی و مسیری برای استقرار مستقیم دسترسی داشته باشد.
عامل AI در پشت نقض داده سازمان حفاظت داده اسپانیا
سازمان حفاظت داده اسپانیا (AEPD) از یک نقض داده مطلع شد که ادعا میشود توسط یک عامل هوش مصنوعی اجرا شده است. حملهکننده با اسکن آسیبپذیری در فایلهای عمومی آغاز کرد و بهصورت مستقل به جستجوی عیب در برنامه پرداخت پرداخت. پس از یافتن، دادههای شخصی را تغییر داد و به صورتحسابها دسترسی یافت. AEPD تأکید کرد که از نظر حفاظت داده، نکته حیاتی استفاده یک شخص ثالث از عامل AI بهعنوان ابزاری برای زنجیره کردن مراحل حمله است.
رانسمور از RCE ویموور vCenter سوءاستفاده میکند
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) هشدار داد که گانگهای رانسمور اکنون از یک آسیبپذیری بحرانی vCenter ویموور که در ژوئیه پچ شده، سوءاستفاده میکنند. این عیب با شناسه CVE-2026-59310، یک آسیبپذیری Traversal دایرکتوری در سرور Syslog vCenter است که مهاجمان بدون احراز هویت میتوانند برای اجرای کد دلخواه (RCE) از آن سوءاستفاده کنند. در اوت ۲۰۲۶، شرکت پاسخ به وقایع آلمانی QUIRSO شواهدی كشف کرد که یک گروه APT از این رخنه برای نفوذ اولیه استفاده کرده است.
خلاصه هفته: ۸۰۰+ پچ و تهدیدات داخلی
همراه با موارد بالا، بیش از ۸۰۰ ضعف دیگر در این هفته پچ شدهاند و گزارشهای جدیدی درباره جابجایی SIM از طریق کارمندان داخلی نیز منتشر شده که نشاندهنده خطورتی است که تهدیدات داخلی همچنان برای امنیت سایبری هفته ایجاد میکنند.